 By Edward Adams
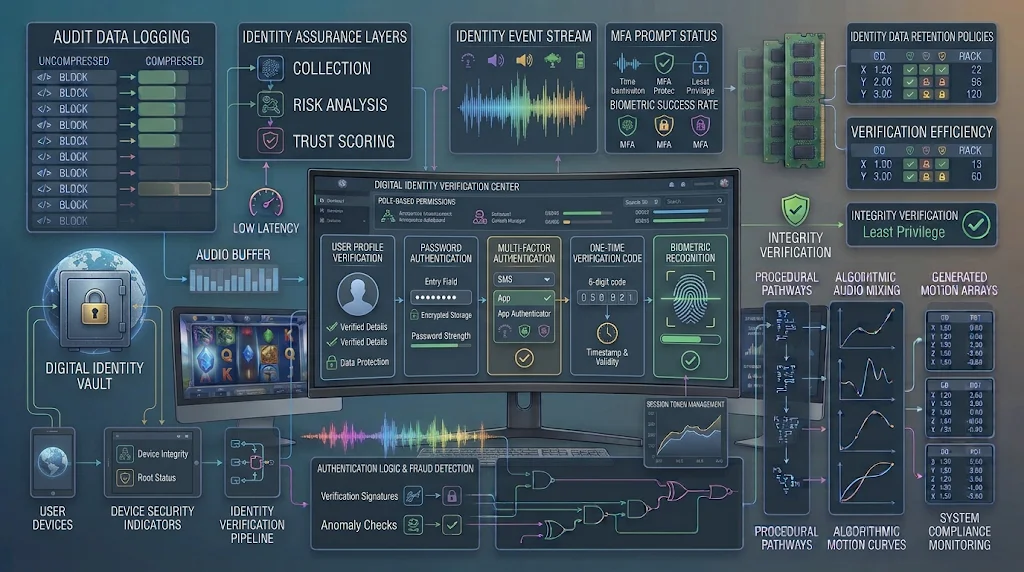
Pembatasan akses berdasarkan peran merupakan salah satu mekanisme penting dalam keamanan aplikasi digital. Sistem ini mengatur kewenangan setiap pengguna sesuai tanggung jawab dan kebutuhan pekerjaannya. Dengan pendekatan tersebut, tidak semua pengguna dapat membuka atau mengubah seluruh bagian aplikasi.
Dalam platform permainan slot digital, mekanisme ini membantu mengelola akses administrator, operator, staf konten, dan auditor. Setiap kelompok memiliki fungsi berbeda sehingga membutuhkan izin yang berbeda pula.
Pengaturan akses yang tepat dapat mengurangi risiko kesalahan operasional dan penyalahgunaan akun. Karena itu, pengembang perlu membangun sistem otorisasi yang konsisten, terukur, dan mudah diaudit. Berikut ini akan membahas tentang Bagaimana Sistem Mengatur Pembatasan Akses Berdasarkan Peran.
Mengenal Role-Based Access Control
Role-Based Access Control atau RBAC adalah model keamanan yang memberikan hak akses berdasarkan peran pengguna. Administrator menentukan peran terlebih dahulu, kemudian menghubungkannya dengan izin untuk menjalankan fungsi tertentu.
Sebagai contoh, operator konten dapat memperoleh izin untuk memperbarui informasi katalog. Namun, operator tersebut tidak otomatis memiliki kewenangan mengubah konfigurasi keamanan.
RBAC membantu organisasi mengelola banyak akun tanpa harus menentukan izin satu per satu. Ketika tanggung jawab pekerjaan berubah, administrator cukup memperbarui peran atau kebijakan akses yang terkait.
Komponen Utama dalam Sistem Pembatasan Akses
Agar RBAC berjalan dengan baik, sistem membutuhkan beberapa komponen yang saling terhubung.
1. Identitas Pengguna
Setiap pengguna harus memiliki identitas akun yang unik. Identitas ini menjadi dasar bagi sistem untuk mengenali pihak yang sedang mengakses aplikasi.
Informasi akun biasanya terhubung dengan data autentikasi dan status pengguna. Sistem juga perlu memastikan akun yang sudah dinonaktifkan tidak dapat menggunakan akses lama.
2. Definisi Peran
Peran menggambarkan kelompok tanggung jawab dalam organisasi. Contohnya meliputi administrator utama, operator operasional, pengelola konten, dan auditor.
Setiap peran harus memiliki batas kewenangan yang jelas. Dengan demikian, organisasi dapat menghindari tumpang tindih tanggung jawab.
3. Daftar Izin
Izin atau permission menentukan tindakan yang boleh dilakukan pengguna. Sistem sebaiknya memisahkan izin berdasarkan fungsi, bukan hanya berdasarkan nama halaman.
Contohnya, izin dapat dibagi menjadi:
-
view_dashboarduntuk melihat ringkasan informasi. -
manage_contentuntuk mengelola konten. -
view_reportsuntuk membaca laporan. -
manage_usersuntuk mengelola akun pengguna. -
update_configurationuntuk mengubah konfigurasi tertentu.
Pemisahan ini membuat kebijakan akses lebih terperinci. Selain itu, pengembang dapat mengatur kombinasi izin sesuai kebutuhan setiap peran.
4. Kebijakan Otorisasi
Kebijakan otorisasi menghubungkan identitas, peran, dan izin. Komponen ini menentukan apakah suatu permintaan dapat dilanjutkan atau harus ditolak.
Keputusan otorisasi idealnya dilakukan pada backend. Antarmuka hanya menampilkan fungsi yang tersedia, sedangkan backend tetap menjadi pengendali utama keamanan.
Bagaimana Sistem Mengatur Akses Berdasarkan Peran?
Proses pembatasan akses berlangsung melalui beberapa tahapan.
Tahap 1: Pengguna Melakukan Autentikasi
Pengguna memasukkan kredensial untuk membuktikan identitasnya. Backend kemudian memeriksa informasi autentikasi sebelum membuat sesi atau menerbitkan token akses.
Pada tahap ini, sistem hanya memastikan identitas akun. Hak untuk menggunakan fitur tertentu masih harus diperiksa melalui proses otorisasi.
Tahap 2: Sistem Membaca Peran Pengguna
Setelah autentikasi berhasil, backend mengambil informasi peran yang terhubung dengan akun. Data tersebut dapat berasal dari database atau layanan identitas terpusat.
Jika satu pengguna memiliki lebih dari satu peran, sistem perlu menerapkan aturan penggabungan izin secara konsisten. Kebijakan tersebut harus dirancang agar tidak memberikan kewenangan berlebihan.
Tahap 3: Backend Memeriksa Izin
Ketika pengguna menjalankan fungsi tertentu, aplikasi mengirimkan permintaan melalui API. Backend kemudian memeriksa apakah peran pengguna memiliki izin yang diperlukan.
Misalnya, operator konten mencoba memperbarui metadata permainan. Sistem akan memeriksa izin pengelolaan konten sebelum menerima perubahan tersebut.
Jika izin tidak tersedia, backend menolak permintaan. Sistem dapat mengembalikan respons HTTP 403 Forbidden untuk menunjukkan bahwa akses tidak diizinkan.
Tahap 4: Sistem Mencatat Aktivitas
Tindakan penting perlu dicatat melalui audit trail. Catatan dapat mencakup identitas pengguna, waktu, jenis tindakan, objek yang diakses, dan hasil pemeriksaan.
Pencatatan ini membantu tim keamanan menelusuri perubahan. Selain itu, administrator dapat menggunakannya untuk mengevaluasi efektivitas kebijakan akses.
Prinsip Keamanan dalam Pengaturan Peran
Penerapan RBAC membutuhkan beberapa prinsip keamanan agar pembatasan akses tidak hanya berjalan secara teknis, tetapi juga sesuai kebutuhan operasional.
Least Privilege
Prinsip Least Privilege memberikan izin minimum yang diperlukan pengguna untuk menjalankan pekerjaannya. Pengguna tidak seharusnya memperoleh akses tambahan tanpa alasan yang jelas.
Pendekatan ini membantu membatasi dampak ketika akun mengalami penyalahgunaan. Selain itu, pembagian kewenangan menjadi lebih mudah diawasi.
Separation of Duties
Separation of Duties memisahkan tindakan penting kepada beberapa pihak. Contohnya, satu operator mengajukan perubahan konfigurasi, sedangkan administrator lain memberikan persetujuan.
Pemisahan tersebut mengurangi ketergantungan pada satu akun. Mekanisme ini juga membantu meningkatkan akuntabilitas.
Access Review
Organisasi perlu mengevaluasi hak akses secara berkala. Pemeriksaan ini dapat menemukan akun tidak aktif, peran yang tidak relevan, dan izin yang terlalu luas.
Ketika operator berpindah tanggung jawab, administrator harus memperbarui perannya. Sementara itu, akses akun yang tidak lagi diperlukan perlu dicabut.
Tantangan Implementasi RBAC
Salah satu tantangan utama adalah perubahan peran yang belum diterapkan secara konsisten pada seluruh layanan. Misalnya, backend sudah memperbarui izin, tetapi cache atau sesi lama masih menyimpan informasi sebelumnya.
Untuk mengatasi masalah tersebut, sistem perlu memiliki mekanisme pembaruan izin, pencabutan sesi, dan validasi ulang. Tindakan yang sensitif sebaiknya selalu memeriksa kebijakan akses terbaru.
Tantangan lainnya adalah jumlah peran yang terus bertambah. Jika setiap kebutuhan kecil menghasilkan peran baru, struktur RBAC dapat menjadi sulit dikelola.
Karena itu, pengembang perlu menggunakan pola peran yang konsisten. Untuk kebutuhan yang sangat kontekstual, RBAC dapat dikombinasikan dengan ABAC agar keputusan akses mempertimbangkan atribut tambahan.
Kesimpulan
Pembatasan akses berdasarkan peran membantu platform slot digital mengatur kewenangan pengguna secara terstruktur. Sistem menghubungkan identitas akun dengan peran, izin, dan kebijakan otorisasi.
Penerapan RBAC yang baik perlu didukung prinsip Least Privilege, pemisahan tugas, audit trail, dan evaluasi akses berkala. Selain itu, backend harus memvalidasi setiap permintaan agar pembatasan tidak hanya bergantung pada tampilan antarmuka.
Dengan pengelolaan yang konsisten, sistem dapat meningkatkan keamanan sekaligus menjaga aktivitas administrasi tetap terkendali.